MCP
ה-Telegram MCP הטוב ביותר לכמה חשבונות ב-2026

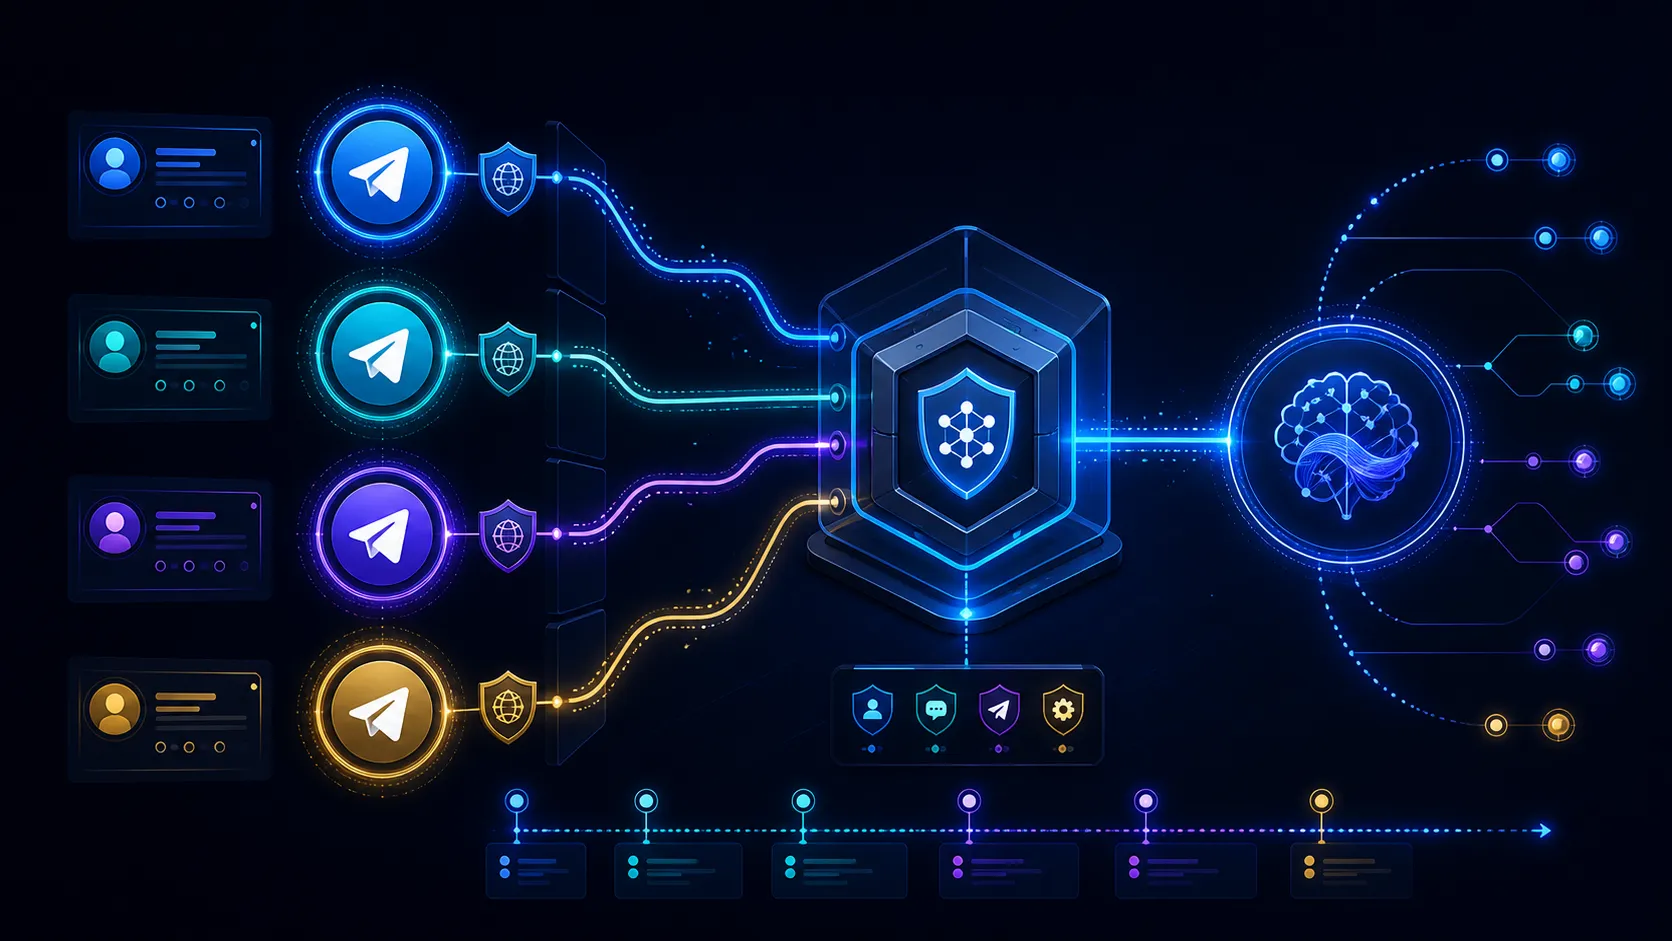
ה-Telegram MCP הטוב ביותר לכמה חשבונות הוא לא סתם שרת שיודע להתחבר יותר מפעם אחת. הוא חייב לשמור איזו זהות Telegram היא הבעלים של כל צ'אט, הודעה, הרשאה וכתיבה, מרגע הגילוי ועד הביצוע.
לרוב הצוותים העסקיים, Entergram היא האפשרות הטובה ביותר בסך הכול, כי כמה חשבונות Telegram אמיתיים זמינים דרך endpoint מתארח אחד, עם מזהי חשבון יציבים, פרוקסי ייעודיים והקשר CRM. TeleBoost Business היא החלופה המתארחת החזקה ביותר לפניות יוצאות משותפות. באירוח עצמי, ל-tolboy/telegram-mcp-tdlib יש את מודל החשבונות המבודדים הקפדני ביותר, ו-chigwell/telegram-mcp מציע את נתב החשבונות המובנה הרחב ביותר. mcp-telegram/mcp-telegram ו-DmitryKhali/telegram-mcp עובדים טוב כשמשתמש טכני מעדיף רשומת שרת אחת עם שם ברור לכל חשבון.
זו השוואה נפרדת מהמדריך הרחב שלנו ל-Telegram MCP הטוב ביותר ב-2026. המאמר ההוא עונה על השאלה "איזה שרת הכי טוב?". המאמר הזה עונה על שאלת הפרודקשן הצרה יותר: מה נשבר כש-AI אחד יכול לפעול דרך כמה זהויות Telegram?
Entergram מפרסמת את המדריך הזה. לכן אנחנו חושפים את הקריטריונים, כוללים חלופות ומקשרים לתיעוד המקור שמאחורי כל טענה חשובה.
השוואה מהירה: אפשרויות Telegram MCP לכמה חשבונות
| אפשרות | מודל ריבוי חשבונות | endpoint MCP אחד | קריאות כלים מודעות לחשבון | מודל סשן/פרוקסי | הכי מתאים ל |
|---|---|---|---|---|---|
| Entergram Pro | 5 חשבונות כלולים לכל מושב, אפשר להוסיף עוד | כן | account_id יציב |
מתארח; פרוקסי/IP ייעודי לכל חשבון | צוותים עסקיים, מכירות ותמיכה |
| TeleBoost Business | 12 חשבונות משותפים, אפשר להוסיף עוד | כן | הקשר של סביבת עבודה/חשבון | מתארח; חיבורים שאוכפים פרוקסי | צוותי פניות יוצאות וקמפיינים |
| tolboy/telegram-mcp-tdlib | סשן TDLib ותיקיית נתונים מבודדים לכל תווית | כן, באירוח עצמי | account חובה; אפשר להגביל מפתחות לפי חשבון |
הגדרת פרוקסי וסודות לכל חשבון | פלטפורמות פנימיות עם כיוון לפרודקשן |
| chigwell/telegram-mcp | משתני סשן עם סיומות ותוויות | כן, באירוח עצמי | פרמטר account; כתיבה מחייבת אותו |
אתם מנהלים סשנים ופרוקסי | מפתחים שצריכים שליטה רחבה ב-Telegram |
| mcp-telegram/mcp-telegram | נתיב סשן ורשומת MCP נפרדים לכל חשבון | אין נתב מאוחד | בידוד באמצעות שמות השרתים | קובץ סשן מקומי אחד לכל רשומה | שניים או שלושה חשבונות מופרדים בבירור |
| DmitryKhali/telegram-mcp | namespace נפרד של keyring לכל חשבון | בדרך כלל רשומות שרת נפרדות | בידוד לפי מופע/שם | keyring של מערכת ההפעלה; פרוקסי לכל תהליך | הגדרות אישיות קטנות עם בטיחות קודם כול |
| dataz.md | חשבון ספק אחד לכל פרופיל/VM מתארח | פרופיל MCP נפרד לכל חשבון | בידוד ברמת הפרופיל | VM מתארח לכל משבצת של חשבון ספק | מחקר לקריאה בלבד על פני כמה חשבונות |
המחירים והיכולות המתועדות נבדקו ב-30 באוגוסט 2026.
למה כמה חשבונות הם כוונת חיפוש אחרת
עם חשבון אחד, לפרומפט כמו "תענה לאלכס" יש שני משתנים: הנמען וההודעה. עם ארבעה חשבונות יש לפחות שלושה: חשבון המקור, הנמען וההודעה. אם "חשבון המקור" מוסק מברירת מחדל או הולך לאיבוד בין כלים, העוזר יכול לשלוח את התשובה הנכונה מהזהות הלא נכונה.
לכן MCP רציני לכמה חשבונות צריך את כל שש התכונות האלה:
- רשימת חשבונות שאפשר לגלות, עם מזהים יציבים ולא רק שמות תצוגה.
- שדה חשבון מפורש בכל כלי כתיבה.
- סשני Telegram וזהות רשת נפרדים לכל חשבון.
- הרשאות שיכולות להשתנות לפי משתמש, חשבון ופעולה.
- רשומת ביקורת שמציגה את חשבון המקור של כל כתיבה.
- כלל בטוח לחיפוש בין חשבונות, להסרת כפילויות ולזהות הלקוח.
מספר הכלים חשוב הרבה פחות מהשאלה אם השרשרת הזאת נשארת שלמה.
1. Entergram: הטובה ביותר בסך הכול לכמה חשבונות עסקיים
Entergram מחברת את החשבונות האמיתיים שהצוות כבר משתמש בהם וחושפת אותם דרך endpoint MCP מרוחק אחד. סוכן יכול קודם להציג את רשימת הזהויות הזמינות, ואז להעביר account_id לפעולות שתלויות בחשבון. אותו הקשר יכול לכלול עמודות CRM, תגיות, טיקטים והערות פנימיות, כך שה-AI לא מנחש את הבעלות על החשבון מתוך טקסט ההודעה הגולמי.
Pro עולה €39 למושב לחודש וכולל חמישה חשבונות Telegram; כל חשבון נוסף באותו מושב עולה €5 לחודש. כל חשבון מחובר משתמש בפרוקסי/IP ייעודי משלו. סביבת עבודה יכולה גם להפריד בין מה שפרטי לחבר צוות לבין שכבת ה-CRM שמשותפת לכל הצוות.
למה זה עובד טוב בהיקף של כמה חשבונות
- endpoint מתוחזק אחד במקום תהליך מקומי אחד לכל זהות
- גילוי חשבונות יציב וכלים מפורשים שמודעים לחשבון
- זהות רשת ייעודית לכל חשבון Telegram
- הבעלות ב-CRM ובטיקטים נשמרת כשהודעות הופכות לרשומות עסקיות
- הרשאת MCP מוגבלת בהיקף והיסטוריית ביקורת
הפשרות
- MCP דורש את תוכנית Pro.
- מודל של מושבים וסביבת עבודה הוא יותר מבנה ממה שמפתח עצמאי עם שני חשבונות אישיים צריך.
- צוותי Enterprise עדיין צריכים להגדיר מאילו חשבונות סוכן רשאי לקרוא ומאילו לשלוח.
הכי מתאים ל: צוותי מכירות, תמיכה, סוכנויות או קהילות, שבהם אותו תהליך AI צריך לחשוב על פני כמה חשבונות שפונים ללקוחות, בלי לערבב את הזהויות שלהם.
2. TeleBoost Business: הטובה ביותר לפניות יוצאות משותפות מכמה חשבונות
TeleBoost חושפת את משפך ה-Telegram שלה דרך MCP מתארח, API ו-webhooks. Pro כולל שישה חשבונות ב-$39 לחודש, אבל מודל החשבונות המשותפים והצוות מופיע בתוכנית Business ב-$79 לחודש, עם 12 חשבונות Telegram משותפים, שלושה שותפים וחשבונות נוספים ב-$5 לחודש.
היתרון הבולט שלה הוא מערכת הפניות היוצאות שמסביב: איתור לידים, קמפיינים, תיבת הודעות, טיקטים ואנליטיקה הם חלק מאותו ממשק. השליחה נשארת בתוך צינור המכסות של TeleBoost שאוכף פרוקסי.
למה זה עובד טוב
- MCP מתארח אחד מעל חשבונות, אנשי קשר, קמפיינים ותשובות
- גישה מוגבלת לסביבת עבודה, OAuth, מגבלות קצב ויומני ביקורת
- REST API חזק ו-webhooks חתומים לתהליכים מבוססי אירועים
- תוכנית Business מתוכננת לחשבונות משותפים ולשותפים
הפשרות
- עבודה משותפת של כמה משתמשים דורשת את תוכנית Business ב-$79 ולא את Pro.
- צוותים שעוסקים בעיקר בתמיכה נכנסת או בתהליכי CRM מפורטים צריכים להשוות את מודל הנתונים, ולא רק את מכסת החשבונות.
הכי מתאים ל: סוכנויות וצוותי פניות יוצאות שמתאמים קמפיינים על פני זהויות משותפות.
3. tolboy/telegram-mcp-tdlib: שרת באירוח עצמי לכמה חשבונות עם הבידוד הטוב ביותר
tolboy/telegram-mcp-tdlib מקצה לכל חשבון מסד נתונים של TDLib ותיקיית הורדות עצמאיים. במצב ריבוי חשבונות, כל כלי Telegram דורש ערך account, וחשבון שהושמט גורם לכישלון סגור. קריאות אף פעם לא מתפרסות אוטומטית על כל החשבונות. לקוחות מרוחקים יכולים גם לקבל מפתחות API שמוגבלים רק לתוויות החשבון שמותר להם להשתמש בהן.
השרת מתחיל עם פרופילים של קריאה בלבד, יכול לדרוש אישור אנושי מחוץ לערוץ לפעולות הרסניות, ותומך בהגדרות פרוקסי וסודות לכל חשבון. השילוב הזה הופך אותו לתכנון בידוד החשבונות החזק ביותר באירוח עצמי בהשוואה הזאת.
למה זה עובד טוב
- אחסון סשן ונתונים עצמאי לכל חשבון
- בחירת חשבון חובה גם לקריאה וגם לכתיבה
- אפשר להגביל מפתחות API של כל לקוח לחשבונות נבחרים
- הגדרות פרוקסי, פרטי API ומספר טלפון לכל חשבון
- ברירות מחדל של קריאה בלבד ומסלולי אישור מפורשים
הפשרות
- TDLib, Kotlin וה-JVM הופכים אותו לשירות כבד יותר לפריסה ולניטור.
- הצוות הפנימי עדיין אחראי על סודות, גיבויים, תעבורת רשת יוצאת, עדכונים וטיפול בתקלות.
- הודעות Telegram נשארות נפרדות מהבעלות ב-CRM, אלא אם תבנו את שכבת האפליקציה הזאת בעצמכם.
הכי מתאים ל: צוות פלטפורמה פנימי שרוצה שירות אחד באירוח עצמי, אבל מסרב לקריאות מרומזות בין חשבונות או לכתיבה מחשבון ברירת מחדל.
4. chigwell/telegram-mcp: נתב החשבונות הרחב הטוב ביותר באירוח עצמי
chigwell/telegram-mcp תומך במשתני סשן עם סיומות, כמו TELEGRAM_SESSION_STRING_WORK ו-TELEGRAM_SESSION_STRING_PERSONAL. התוויות הופכות לערכי חשבון בכלים. במצב ריבוי חשבונות, כלי כתיבה דורשים את הארגומנט account; כלים לקריאה בלבד יכולים להתפרס על כל החשבונות כשהוא מושמט.
זה מודל ניתוב מקומי מתוכנן היטב. הפרויקט מציע גם מצב חשיפה לקריאה בלבד, רשימה לבנה של כלי כתיבה נבחרים, תמיכה בפרוקסי ויותר מ-80 כלי Telegram.
למה זה עובד טוב
- כמה חשבונות יושבים מאחורי תהליך שרת MCP אחד
- לחשבונות יש תוויות קריאות לבני אדם, ואפשר להציג את רשימתם
- כתיבה מחייבת ניתוב מפורש במצב ריבוי חשבונות
- יכולות עמוקות של ניהול ומדיה ב-Telegram
הפשרות
- session strings עדיין נושאים סמכות Telegram חזקה, גם אם ה-MCP חושף רק כלי קריאה.
- אתם צריכים לאבטח את השרת, הסודות, הלוגים והגיבויים, ולעדכן את השרת.
- הרצה של סשן אחד מכמה כתובות IP עלולה לבטל את ההרשאה; עבודה במקביל דורשת תכנון סשנים מכוון.
- אין בעלות מובנית ב-CRM, מודל תפקידים לחברי צוות או מוצר ביקורת מנוהל.
הכי מתאים ל: מפתח מיומן או צוות פלטפורמה פנימי שרוצה MCP אחד באירוח עצמי מעל כמה חשבונות, ויכול לקחת אחריות על מודל האבטחה.
5. mcp-telegram/mcp-telegram: דפוס המופעים עם שם הטוב ביותר
mcp-telegram/mcp-telegram משתמש ב-TELEGRAM_SESSION_PATH נפרד לכל חשבון. משתמש יכול לרשום את telegram-work ואת telegram-personal כשרתי MCP שונים, לכל אחד קובץ סשן וחיבור Telegram משלו.
זה קל להבנה ועובד טוב למספר קטן של זהויות. זה לא נתב חשבונות מאוחד, ולכן לקוח ה-MCP ושמות השרתים הופכים לחלק מגבול הבטיחות. הפרויקט גם מתעד מצב daemon לכמה לקוחות שחולקים חשבון אחד, וזה פותר מקור אחר, אבל נפוץ, להתנגשויות סשן ב-Telegram.
הכי מתאים ל: משתמש טכני אחד עם שניים או שלושה חשבונות שרוצה התקנה מקומית נוחה ושמות שרתים מפורשים.
6. DmitryKhali/telegram-mcp: דפוס החשבונות המבודדים ב-keyring הטוב ביותר
DmitryKhali/telegram-mcp שומר פרטי התחברות ב-keyring של מערכת ההפעלה ודורש אישור לשליחות. כמה חשבונות רצים זה לצד זה כשמגדירים namespace שונה של TELEGRAM_MCP_KEYRING_SERVICE לכל חשבון ורושמים כל תהליך עם שם שרת MCP נפרד.
הבידוד פשוט ומובן: telegram-sales ו-telegram-personal לא חולקים namespace של פרטי התחברות. החיסרון הוא התזמור. לקוח ה-AI רואה כמה שרתים ולא נתב חשבונות אחד, ולכן משמעת בשמות ובפרומפטים הופכת לחלק מגבול הבטיחות.
הכי מתאים ל: משתמש טכני אחד עם שניים או שלושה חשבונות שמעדיף הפרדה קפדנית בין מופעים ותצוגה מקדימה לפני שליחה, על פני תצוגה עסקית מאוחדת.
7. dataz.md: הפרדת החשבונות המתארחת הטובה ביותר לקריאה בלבד
dataz.md חושף נתיבים ציבוריים של לקוח כ-GET בלבד, ומקצה לכל חשבון ספק מוגדר פרופיל MCP משלו. VM מתארח יכול להכיל עד חיבור Telegram אחד וחיבור Discord אחד, כך שכמה זהויות Telegram דורשות כמה משבצות של חשבון ספק וכמה פרופילים.
זה לא נתב כתיבה אחד בין חשבונות, וזו בדיוק הנקודה: הכלים הציבוריים לא יכולים לשלוח, לערוך, למחוק, להגיב, להצטרף או לנהל. לאנליסטים שצריכים לחפש או לסכם כמה זהויות בלי לתת לסוכן הרשאות שינוי, גבול הקריאה בלבד חשוב יותר מ-endpoint מאוחד אחד.
הכי מתאים ל: מחקר ודיווח מתארחים, שבהם כל חשבון Telegram חייב להישאר בלי יכולת שינוי דרך MCP.
רשומת שרת אחת לכל חשבון: מקובל בהיקף קטן מאוד
כמעט כל Telegram MCP לחשבון יחיד אפשר לשכפל בהגדרות הלקוח, עם נתיב סשן ושם שרת שונים. זה יכול להיות בסדר לשני חשבונות:
telegram_personal_readonlytelegram_sales_send
זה נהיה שביר ככל שהמספר גדל. שמות כלים מתנגשים, ברירות מחדל נעשות עמומות, צריך לחזור על עדכונים, וה-AI עלול לבחור שרת עם שם דומה. זה גם לא יוצר שכבת חיפוש או ממשל בין חשבונות. יש לכם פשוט כמה אינטגרציות עצמאיות.
השתמשו בדפוס הזה רק כשיש מעט חשבונות, כשהמפעיל טכני, וכשהרשאות הכתיבה של כל שרת צרות בכוונה.
הארכיטקטורה שמונעת שליחה מהחשבון הלא נכון
תהליך עבודה בפרודקשן צריך ללכת לפי הרצף הזה:
- הציגו את רשימת החשבונות ופענחו מזהה חשבון יציב.
- קראו את הצ'אט תחת החשבון הזה ושמרו את שני המזהים במצב העבודה.
- נסחו טיוטה של הפעולה בלי לשלוח.
- הציגו חשבון + נמען + תוכן לאישור.
- שלחו עם מזהה חשבון מפורש, אף פעם לא עם "החשבון הנוכחי".
- רשמו את התוצאה עם מזהה חשבון, מזהה צ'אט, מזהה הודעה, מבצע וחותמת זמן.
לאוטומציה מתוזמנת, הוסיפו מפתח idempotency ו-cursor לכל חשבון. cursor גלובלי של "ההודעה האחרונה שעובדה" יכול לדלג על עבודה בחשבון שקט יותר או לשכפל עבודה בחשבון עמוס.
בידוד סשנים ופרוקסי
סשן Telegram הוא לא מפתח API רגיל. הוא מייצג מכשיר מורשה, ולעיתים קרובות יכול לפעול עם מלוא הסמכות של החשבון. אל תשתמשו שוב בקובץ סשן או ב-string אחד בלי מחשבה על פני מכונות, קונטיינרים או כתובות IP משתנות.
בפריסות באירוח עצמי:
- שמרו סשן מוצפן אחד לכל חשבון.
- הגבילו את הגישה לקבצים ולסודות למשתמש של השירות.
- השתמשו בתעבורת רשת יוצאת יציבה; אם אתם משתמשים בפרוקסי, הקצו ונטרו אותם לכל חשבון.
- לעולם אל תדפיסו session strings או קודי התחברות לתוך ההקשר של המודל או ללוגים.
- תעדו את סיום סשן ה-Telegram בנפרד מביטול פרטי הגישה של ה-MCP.
מוצרים מתארחים מורידים הרבה מהעבודה התפעולית הזאת, אבל עדיין כדאי לאמת את הצפנת הסשנים שלהם, את מודל הרשת ברמת החשבון ואת תהליך ביטול הגישה. Entergram מתארת סשנים מוצפנים ופרוקסי ייעודיים; TeleBoost מתעדת סשנים מוצפנים וחיבורים שאוכפים פרוקסי בדפי המוצר הציבוריים שלה.
הרשאות: לקרוא על פני חשבונות, לכתוב בצמצום
מדיניות ההתחלה הבטוחה ביותר היא אסימטרית:
- אפשרו לסוכן להציג ולקרוא את החשבונות שנדרשים למיון.
- אפשרו לו לנסח טיוטות לקבוצה מעט קטנה יותר.
- אפשרו לו לשלוח רק מחשבונות עם תהליך עבודה מתועד.
- דרשו אישור להודעות פנייה ראשונה, לפעולות בכמות גדולה, למחיקות ולשינויים בחשבון.
אל תניחו ש"כלים לקריאה בלבד" מקטינים את הסמכות של סשן ה-Telegram שמתחת. הם מקטינים את ממשק ה-MCP שנחשף למודל, וזה שימושי, אבל התהליך שמחזיק את הסשן עדיין צריך הגנת תשתית מלאה.
שלוש בדיקות לכמה חשבונות לפני פרודקשן
בדיקת השם הזהה
צרו או בחרו צ'אטים עם אותו שם תצוגה בשני חשבונות. בקשו מהסוכן לשלוף את שניהם. התוצאה חייבת להציג מזהי חשבון ומזהי צ'אט שונים, ולא למזג אותם לפי שם.
בדיקת השליחה שלא מחשבון ברירת המחדל
בקשו טיוטה מהחשבון שהכי פחות משתמשים בו. התצוגה המקדימה, הארגומנטים של הכלי ורשומת הביקורת חייבים כולם להציג את הזהות הזאת במפורש. בטלו את ההרצה הראשונה, ואז ודאו ששום דבר לא נשלח.
בדיקת הכישלון החלקי
נתקו חשבון אחד, ואז הריצו קריאה על פני כל החשבונות. מערכת טובה מדווחת על הכישלון של החשבון הזה בנפרד ושומרת את התוצאות מהאחרים. אסור לה לעבור בשקט לזהות אחרת.
ההמלצה הסופית
- בחרו ב-Entergram כשכמה חשבונות Telegram אמיתיים שייכים לצוות תפעולי, ו-AI אחד צריך גישה מבוקרת להקשר של CRM, תמיכה והודעות.
- בחרו ב-TeleBoost Business כשפניות יוצאות משותפות, קמפיינים, webhooks ומכסות למפתחים הם מרכז תהליך העבודה.
- בחרו ב-tolboy כשצוות טכני רוצה בחירת חשבון שנכשלת לכיוון הסגור, מצב TDLib מבודד ומפתחות מרוחקים מוגבלים לפי חשבון.
- בחרו ב-chigwell כשצוות טכני רוצה את נתב החשבונות המובנה הרחב ביותר באירוח עצמי.
- בחרו ב-mcp-telegram/mcp-telegram כששניים או שלושה חשבונות יכולים להישאר רשומות שרת מקומיות עם שמות ברורים.
- בחרו ב-DmitryKhali כששניים או שלושה חשבונות מקומיים יכולים להישאר רשומות MCP נפרדות, ואישור שליחה מפורש הוא העדיפות.
- בחרו ב-dataz.md כשכמה פרופילים מתארחים חייבים להישאר לקריאה בלבד.
אם אתם מפעילים רק חשבון אחד, ההשוואה הרחבה של ה-Telegram MCP הטוב ביותר היא נקודת פתיחה טובה יותר. אם גם כמה אנשים חולקים את העבודה, קראו איך לנהל כמה חשבונות Telegram לעסק והשוו את כלי ה-CRM הטובים ביותר ל-Telegram לפני שאתם מתייחסים ל-MCP כאל הפתרון כולו.
מקורות והערות אימות
המדריך הזה מתבסס על מרכז ה-MCP של Entergram הציבורי, התמחור, סקירת האבטחה, דף ה-MCP של TeleBoost, התמחור של TeleBoost, התיעוד של dataz.md, ועל התיעוד הנוכחי לריבוי חשבונות של tolboy/telegram-mcp-tdlib, chigwell/telegram-mcp, mcp-telegram/mcp-telegram ו-DmitryKhali/telegram-mcp. אמתו את מגבלות התוכניות הנוכחיות ואת התנהגות המאגרים לפני פריסה.