MCP
Najlepszy MCP dla Telegrama do wielu kont w 2026

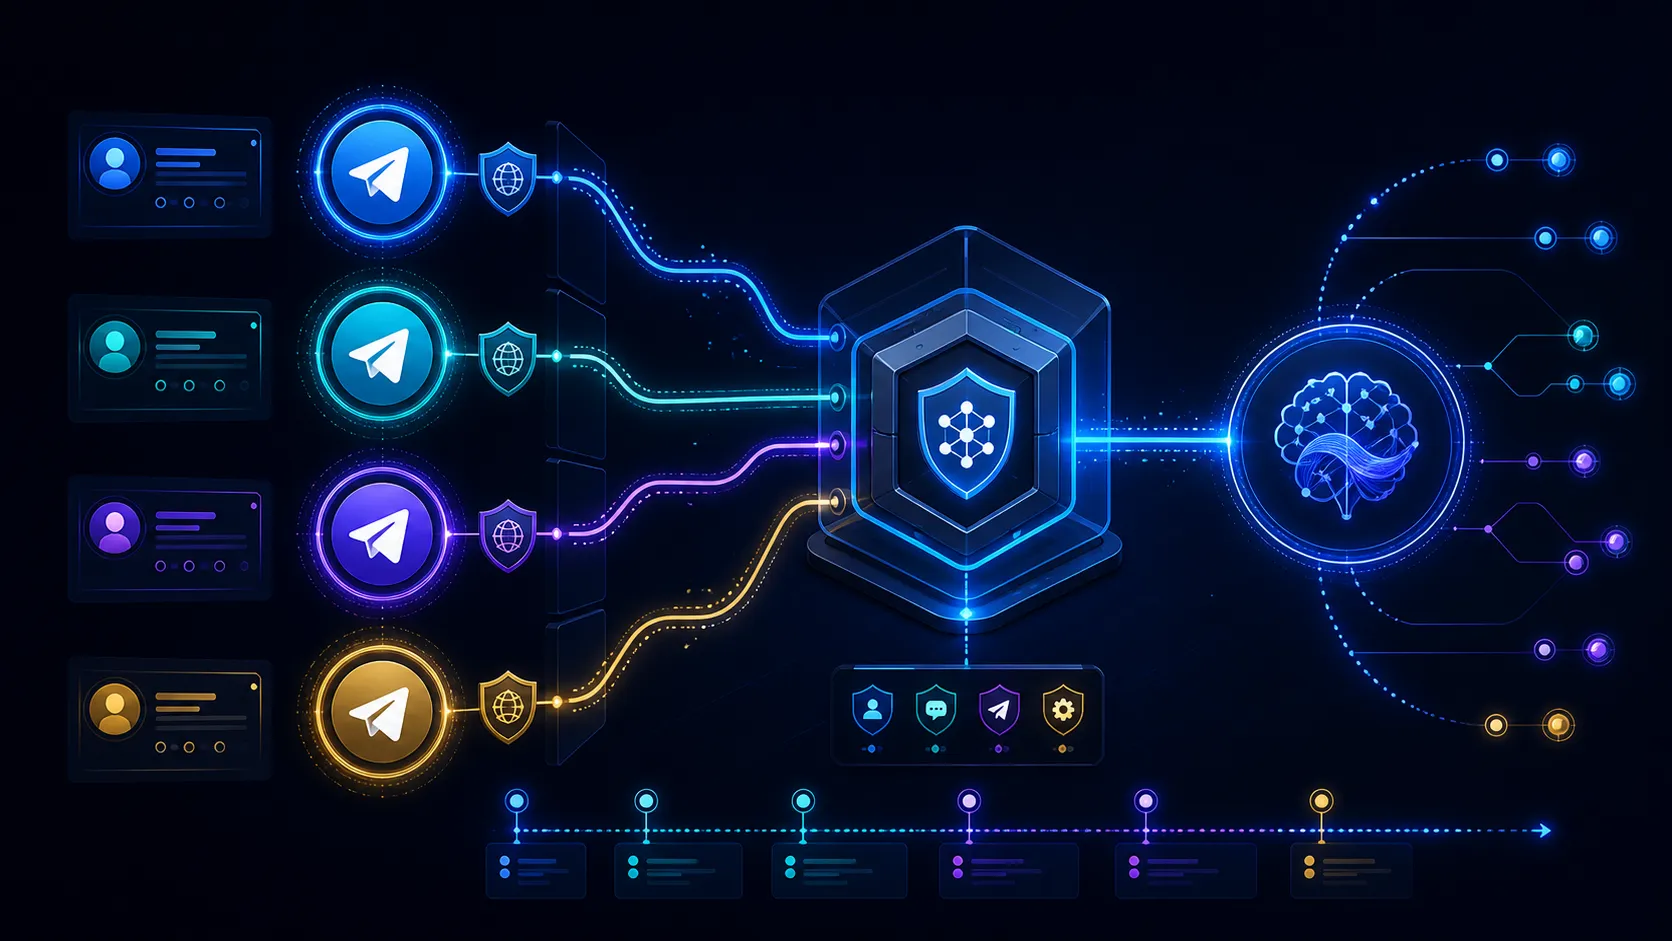
Najlepszy MCP dla Telegrama do wielu kont to nie po prostu serwer, który potrafi zalogować się więcej niż raz. Musi zachować informację, która tożsamość Telegrama jest właścicielem każdego czatu, wiadomości, uprawnienia i zapisu, od wyszukania aż po wykonanie akcji.
Dla większości zespołów biznesowych najlepszą ogólnie opcją jest Entergram, bo kilka prawdziwych kont Telegram jest dostępnych przez jeden hostowany endpoint ze stałymi ID kont, dedykowanymi proxy i kontekstem CRM. TeleBoost Business to najmocniejsza hostowana alternatywa do wspólnego outreachu. W self-hostingu tolboy/telegram-mcp-tdlib ma najściślejszy model izolowanych kont, a chigwell/telegram-mcp oferuje najszerszy natywny router kont. mcp-telegram/mcp-telegram i DmitryKhali/telegram-mcp sprawdzają się, gdy techniczny użytkownik woli jeden wyraźnie nazwany wpis serwera na każde konto.
To porównanie jest niezależne od naszego szerszego przewodnika po najlepszym MCP dla Telegrama w 2026. Tamten artykuł odpowiada na pytanie „który serwer jest najlepszy?”. Ten odpowiada na węższe, produkcyjne pytanie: co się psuje, gdy jedno AI może działać przez kilka tożsamości w Telegramie?
Ten przewodnik publikuje Entergram. Dlatego ujawniamy kryteria, uwzględniamy alternatywy i linkujemy do dokumentacji źródłowej każdego ważnego stwierdzenia.
Szybkie porównanie: MCP dla Telegrama do wielu kont
| Opcja | Model wielu kont | Jeden endpoint MCP | Wywołania narzędzi świadome konta | Model sesji/proxy | Najlepsze dla |
|---|---|---|---|---|---|
| Entergram Pro | 5 kont w cenie stanowiska, dodatkowe dostępne | Tak | Stałe account_id |
Hostowany; dedykowane proxy/IP dla każdego konta | Zespoły biznesowe, sprzedaż i obsługa klienta |
| TeleBoost Business | 12 współdzielonych kont, dodatkowe dostępne | Tak | Kontekst przestrzeni roboczej/konta | Hostowany; połączenia wymuszające proxy | Zespoły outreachowe i kampanie |
| tolboy/telegram-mcp-tdlib | Izolowana sesja TDLib i katalog danych dla każdej etykiety | Tak, self-hosted | Obowiązkowe account; klucze mogą mieć zakres konta |
Konfiguracja proxy i sekretów dla każdego konta | Wewnętrzne platformy nastawione na produkcję |
| chigwell/telegram-mcp | Zmienne sesji z sufiksami i etykietami | Tak, self-hosted | Parametr account; wymagany przy zapisach |
Sesjami i proxy zarządzasz sam | Deweloperzy potrzebujący szerokiej kontroli nad Telegramem |
| mcp-telegram/mcp-telegram | Osobna ścieżka sesji i wpis MCP dla każdego konta | Brak wspólnego routera | Izolacja przez nazwy serwerów | Jeden lokalny plik sesji na wpis | Dwa lub trzy wyraźnie rozdzielone konta |
| DmitryKhali/telegram-mcp | Osobna przestrzeń nazw w pęku kluczy dla każdego konta | Zwykle osobne wpisy serwera | Izolacja przez instancję/nazwę | Pęk kluczy systemu; proxy na proces | Małe, osobiste konfiguracje stawiające na bezpieczeństwo |
| dataz.md | Jedno konto dostawcy na profil/hostowaną VM | Osobny profil MCP dla każdego konta | Izolacja na poziomie profilu | Hostowana VM na każde miejsce na konto dostawcy | Research tylko do odczytu na wielu kontach |
Ceny i udokumentowane możliwości sprawdziliśmy 30 sierpnia 2026 r.
Dlaczego wiele kont to inna intencja wyszukiwania
Przy jednym koncie prompt typu „odpowiedz Alexowi” ma dwie zmienne: odbiorcę i wiadomość. Przy czterech kontach ma co najmniej trzy: konto źródłowe, odbiorcę i wiadomość. Jeśli „konto źródłowe” jest wnioskowane z ustawienia domyślnego albo gubi się między narzędziami, asystent może wysłać właściwą odpowiedź z niewłaściwej tożsamości.
Dlatego poważny MCP do wielu kont potrzebuje wszystkich sześciu poniższych właściwości:
- Wykrywalnej listy kont ze stałymi ID, a nie tylko nazwami wyświetlanymi.
- Jawnego pola konta w każdym narzędziu zapisu.
- Osobnych sesji Telegrama i osobnej tożsamości sieciowej dla każdego konta.
- Uprawnień, które mogą się różnić w zależności od użytkownika, konta i akcji.
- Zapisu audytu pokazującego konto źródłowe przy każdym zapisie.
- Bezpiecznej reguły wyszukiwania między kontami, deduplikacji i tożsamości klienta.
Liczba narzędzi ma dużo mniejsze znaczenie niż to, czy ten łańcuch pozostaje nienaruszony.
1. Entergram: najlepszy ogólnie do wielu kont firmowych
Entergram podłącza prawdziwe konta, z których zespół już korzysta, i udostępnia je przez jeden zdalny endpoint MCP. Agent może najpierw wyświetlić listę dostępnych tożsamości, a potem przekazywać account_id do operacji zależnych od konta. Ten sam kontekst może obejmować kolumny CRM, tagi, zgłoszenia i wewnętrzne komentarze, więc AI nie zgaduje, do kogo należy konto, na podstawie surowej treści wiadomości.
Plan Pro kosztuje 39 € za stanowisko miesięcznie i obejmuje pięć kont Telegram; każde dodatkowe konto w tym samym stanowisku kosztuje 5 € miesięcznie. Każde podłączone konto korzysta z własnego dedykowanego proxy/IP. Przestrzeń robocza może też oddzielać to, co jest prywatne dla członka zespołu, od warstwy CRM współdzielonej przez cały zespół.
Dlaczego dobrze działa przy wielu kontach
- Jeden utrzymywany endpoint zamiast jednego lokalnego procesu na każdą tożsamość
- Stałe wykrywanie kont i jawne narzędzia świadome konta
- Dedykowana tożsamość sieciowa dla każdego konta Telegram
- Przypisanie w CRM i zgłoszeniach zostaje zachowane, gdy wiadomości stają się rekordami biznesowymi
- Autoryzacja MCP z zakresami i historia audytu
Kompromisy
- MCP wymaga planu Pro.
- Model stanowisk i przestrzeni roboczej to więcej struktury, niż może potrzebować samodzielny deweloper z dwoma kontami osobistymi.
- Zespoły enterprise nadal powinny określić, które konta agent może czytać, a z których może wysyłać.
Najlepiej pasuje do: zespołów sprzedaży, obsługi klienta, agencji lub społeczności, w których ten sam proces AI musi działać na kilku kontach kontaktujących się z klientami bez mieszania ich tożsamości.
2. TeleBoost Business: najlepszy do wspólnego outreachu na wielu kontach
TeleBoost udostępnia swój lejek w Telegramie przez hostowany MCP, API i webhooki. Plan Pro obejmuje sześć kont za 39 $ miesięcznie, ale model współdzielonych kont i zespołu pojawia się dopiero w planie Business za 79 $ miesięcznie, z 12 współdzielonymi kontami Telegram, trzema współpracownikami i dodatkowymi kontami po 5 $ miesięcznie.
Jego wyróżniającą przewagą jest otaczający system outreachu: pozyskiwanie leadów, kampanie, skrzynka odbiorcza, zgłoszenia i analityka są częścią tej samej powierzchni. Wysyłka pozostaje w potoku limitów TeleBoost, który wymusza użycie proxy.
Dlaczego dobrze działa
- Jeden hostowany MCP obejmujący konta, kontakty, kampanie i odpowiedzi
- Dostęp z zakresem przestrzeni roboczej, OAuth, limity zapytań i logi audytu
- Mocne REST API i podpisane webhooki do procesów opartych na zdarzeniach
- Plan Business jest zaprojektowany pod współdzielone konta i współpracowników
Kompromisy
- Wspólna praca wielu użytkowników wymaga planu Business za 79 $, a nie Pro.
- Zespoły, które zajmują się głównie przychodzącą obsługą klienta lub szczegółowymi procesami CRM, powinny porównać model danych, a nie tylko limit kont.
Najlepiej pasuje do: agencji i zespołów outboundowych koordynujących kampanie na współdzielonych tożsamościach.
3. tolboy/telegram-mcp-tdlib: najlepszy izolowany serwer self-hosted do wielu kont
tolboy/telegram-mcp-tdlib przypisuje każdemu kontu niezależną bazę danych TDLib i katalog pobierania. W trybie wielu kont każde narzędzie Telegrama wymaga wartości account, a pominięcie konta kończy się odmową (fail-closed). Odczyty nigdy nie rozchodzą się automatycznie na wszystkie konta. Zdalni klienci mogą też otrzymać klucze API ograniczone wyłącznie do etykiet kont, z których wolno im korzystać.
Serwer startuje z profilami tylko do odczytu, może wymagać zatwierdzenia przez człowieka poza kanałem dla akcji destrukcyjnych i obsługuje ustawienia proxy i sekretów dla każdego konta. To połączenie czyni go najmocniejszym projektem izolacji kont w self-hostingu w tym porównaniu.
Dlaczego dobrze działa
- Niezależna sesja i przechowywanie danych dla każdego konta
- Obowiązkowy wybór konta zarówno przy odczytach, jak i zapisach
- Klucze API dla poszczególnych klientów można ograniczyć do wybranych kont
- Ustawienia proxy, danych uwierzytelniających API i numeru telefonu dla każdego konta
- Domyślny tryb tylko do odczytu i jawne ścieżki zatwierdzania
Kompromisy
- TDLib, Kotlin i JVM sprawiają, że to cięższa usługa do wdrożenia i monitorowania.
- Wewnętrzny zespół nadal odpowiada za sekrety, kopie zapasowe, ruch wychodzący, aktualizacje i reagowanie na incydenty.
- Wiadomości z Telegrama pozostają oddzielone od przypisania w CRM, chyba że zbudujesz tę warstwę aplikacji.
Najlepiej pasuje do: wewnętrznego zespołu platformowego, który chce jednej usługi self-hosted, ale nie akceptuje niejawnych odczytów między kontami ani zapisów z konta domyślnego.
4. chigwell/telegram-mcp: najlepszy szeroki router kont w self-hostingu
chigwell/telegram-mcp obsługuje zmienne sesji z sufiksami, takie jak TELEGRAM_SESSION_STRING_WORK i TELEGRAM_SESSION_STRING_PERSONAL. Etykiety stają się wartościami konta w narzędziach. W trybie wielu kont narzędzia zapisu wymagają argumentu account; narzędzia tylko do odczytu mogą rozchodzić się na wszystkie konta, gdy go pominiesz.
To dobrze zaprojektowany lokalny model kierowania wywołań. Projekt oferuje też tryb udostępniania tylko do odczytu, białą listę wybranych narzędzi zapisu, obsługę proxy i ponad 80 narzędzi Telegrama.
Dlaczego dobrze działa
- Wiele kont działa za jednym procesem serwera MCP
- Konta mają czytelne etykiety i można wyświetlić ich listę
- W trybie wielu kont zapisy wymagają jawnego wskazania konta
- Głęboka administracja Telegramem i obsługa mediów
Kompromisy
- Session stringi nadal niosą pełne uprawnienia Telegrama, nawet jeśli MCP udostępnia tylko narzędzia do odczytu.
- Musisz zabezpieczyć hosta, sekrety, logi i kopie zapasowe oraz aktualizować serwer.
- Używanie jednej sesji z kilku adresów IP może unieważnić autoryzację; równoległe działanie wymaga przemyślanego planowania sesji.
- Brak wbudowanego przypisania w CRM, modelu ról członków zespołu czy zarządzanego produktu do audytu.
Najlepiej pasuje do: doświadczonego dewelopera lub wewnętrznego zespołu platformowego, który chce jednego MCP w self-hostingu dla wielu kont i potrafi wziąć na siebie model bezpieczeństwa.
5. mcp-telegram/mcp-telegram: najlepszy wzorzec nazwanych instancji
mcp-telegram/mcp-telegram używa osobnej TELEGRAM_SESSION_PATH dla każdego konta. Użytkownik może zarejestrować telegram-work i telegram-personal jako różne serwery MCP, każdy z własnym plikiem sesji i połączeniem z Telegramem.
Jest to łatwe do zrozumienia i dobrze działa przy kilku tożsamościach. Nie jest to jednak wspólny router kont, więc klient MCP i nazwy serwerów stają się częścią granicy bezpieczeństwa. Projekt dokumentuje też tryb demona dla kilku klientów współdzielących jedno konto, co rozwiązuje inne, ale częste źródło kolizji sesji Telegrama.
Najlepiej pasuje do: jednego technicznego użytkownika z dwoma lub trzema kontami, który chce wygodnej lokalnej instalacji i jawnych nazw serwerów.
6. DmitryKhali/telegram-mcp: najlepszy wzorzec izolacji kont w pęku kluczy
DmitryKhali/telegram-mcp przechowuje dane uwierzytelniające w pęku kluczy systemu operacyjnego i wymaga potwierdzenia wysyłki. Kilka kont działa obok siebie, jeśli dla każdego konta ustawisz inną przestrzeń nazw TELEGRAM_MCP_KEYRING_SERVICE i zarejestrujesz każdy proces pod inną nazwą serwera MCP.
Izolacja jest prosta i zrozumiała: telegram-sales i telegram-personal nie dzielą przestrzeni nazw danych uwierzytelniających. Wadą jest orkiestracja. Klient AI widzi kilka serwerów zamiast jednego routera kont, więc nazewnictwo i dyscyplina w promptach stają się częścią granicy bezpieczeństwa.
Najlepiej pasuje do: jednego technicznego użytkownika z dwoma lub trzema kontami, który przedkłada ścisłe rozdzielenie instancji i podgląd przed wysyłką nad wspólny widok biznesowy.
7. dataz.md: najlepsze hostowane rozdzielenie kont tylko do odczytu
dataz.md udostępnia publiczne ścieżki dla najemców wyłącznie przez GET i przypisuje każdemu skonfigurowanemu kontu dostawcy osobny profil MCP. Hostowana VM może mieć maksymalnie jedno połączenie z Telegramem i jedno z Discordem, więc kilka tożsamości Telegrama wymaga kilku miejsc na konta dostawcy i kilku profili.
To nie jest jeden router zapisu dla wielu kont i właśnie o to chodzi: publiczne narzędzia nie mogą wysyłać, edytować, usuwać, reagować, dołączać ani moderować. Dla analityków, którzy muszą przeszukiwać lub podsumowywać kilka tożsamości bez dawania agentowi prawa do zmian, granica tylko do odczytu jest ważniejsza niż jeden zbiorczy endpoint.
Najlepiej pasuje do: hostowanego researchu i raportowania, w których każde konto Telegram musi pozostać niemodyfikowalne przez MCP.
Jeden wpis serwera na konto: do przyjęcia tylko w bardzo małej skali
Prawie każdy MCP dla Telegrama obsługujący jedno konto można zduplikować w konfiguracji klienta z inną ścieżką sesji i nazwą serwera. Przy dwóch kontach może to wystarczyć:
telegram_personal_readonlytelegram_sales_send
W miarę wzrostu liczby kont staje się to kruche. Nazwy narzędzi kolidują, ustawienia domyślne stają się niejednoznaczne, aktualizacje trzeba powtarzać, a AI może wybrać serwer o podobnej nazwie. Nie powstaje też żadna warstwa wyszukiwania między kontami ani nadzoru. Masz po prostu kilka niezależnych integracji.
Używaj tego wzorca tylko wtedy, gdy kont jest niewiele, operator jest osobą techniczną, a uprawnienia zapisu każdego serwera są celowo wąskie.
Architektura, która zapobiega wysyłce z niewłaściwego konta
Proces produkcyjny powinien przebiegać w tej kolejności:
- Wyświetl listę kont i ustal stałe ID konta.
- Odczytaj czat w ramach tego konta i zachowaj oba ID w stanie roboczym.
- Przygotuj szkic akcji bez wysyłania.
- Pokaż konto, odbiorcę i treść do zatwierdzenia.
- Wyślij z jawnym ID konta, nigdy z „bieżącym kontem”.
- Zapisz wynik z ID konta, ID czatu, ID wiadomości, wykonawcą i znacznikiem czasu.
W automatyzacji uruchamianej według harmonogramu dodaj klucz idempotencji i kursor dla każdego konta. Globalny kursor „ostatnio przetworzonej wiadomości” może pominąć pracę na spokojniejszym koncie albo zdublować ją na ruchliwym.
Izolacja sesji i proxy
Sesja Telegrama to nie zwykły klucz API. Reprezentuje autoryzowane urządzenie i często może działać z pełnymi uprawnieniami konta. Nie używaj od niechcenia jednego pliku sesji ani session stringa na różnych maszynach, w różnych kontenerach czy przy zmieniających się adresach IP.
We wdrożeniach self-hosted:
- Trzymaj jedną zaszyfrowaną sesję na każde konto.
- Ogranicz dostęp do plików i sekretów do użytkownika usługi.
- Używaj stabilnego ruchu wychodzącego; jeśli korzystasz z proxy, przypisuj je i monitoruj osobno dla każdego konta.
- Nigdy nie wypisuj session stringów ani kodów logowania do kontekstu modelu ani do logów.
- Udokumentuj kończenie sesji Telegrama osobno od unieważniania danych uwierzytelniających MCP.
Produkty hostowane zdejmują z Ciebie dużą część tej pracy operacyjnej, ale nadal warto sprawdzić ich szyfrowanie sesji, model sieciowy na poziomie konta i proces odbierania dostępu. Entergram opisuje szyfrowane sesje i dedykowane proxy; TeleBoost dokumentuje szyfrowane sesje i połączenia wymuszające proxy na publicznych stronach produktu.
Uprawnienia: czytaj szeroko, zapisuj wąsko
Najbezpieczniejsza polityka na start jest asymetryczna:
- Pozwól agentowi wyświetlać i czytać konta potrzebne do segregacji zgłoszeń.
- Pozwól mu przygotowywać szkice dla nieco mniejszego zestawu.
- Pozwól mu wysyłać tylko z kont z udokumentowanym procesem.
- Wymagaj zatwierdzenia dla pierwszych wiadomości do nowych kontaktów, akcji masowych, usuwania i zmian na koncie.
Nie zakładaj, że „narzędzia tylko do odczytu” zmniejszają uprawnienia sesji Telegrama pod spodem. Zmniejszają powierzchnię MCP udostępnioną modelowi, co jest przydatne, ale proces, który przechowuje sesję, nadal wymaga pełnej ochrony infrastruktury.
Trzy testy wielu kont przed produkcją
Test tej samej nazwy
Utwórz lub wybierz czaty o tej samej nazwie wyświetlanej na dwóch kontach. Poproś agenta o pobranie obu. Wynik musi pokazywać różne ID kont i ID czatów, a nie łączyć ich według nazwy.
Test wysyłki z konta innego niż domyślne
Poproś o szkic z najrzadziej używanego konta. Podgląd, argumenty narzędzia i zapis audytu muszą jawnie pokazywać tę tożsamość. Anuluj pierwsze uruchomienie, a potem sprawdź, że nic nie zostało wysłane.
Test częściowej awarii
Odłącz jedno konto, a potem uruchom odczyt na wszystkich kontach. Dobry system zgłasza awarię tego konta osobno i zachowuje wyniki z pozostałych. Nie może po cichu przełączyć się na inną tożsamość.
Ostateczna rekomendacja
- Wybierz Entergram, gdy kilka prawdziwych kont Telegram należy do zespołu operacyjnego, a jedno AI potrzebuje kontrolowanego dostępu do kontekstu CRM, obsługi klienta i wiadomości.
- Wybierz TeleBoost Business, gdy w centrum procesu są wspólny outreach, kampanie, webhooki i limity dla deweloperów.
- Wybierz tolboy, gdy techniczny zespół chce wyboru konta w trybie fail-closed, izolowanego stanu TDLib i zdalnych kluczy z zakresem konta.
- Wybierz chigwell, gdy techniczny zespół chce najszerszego natywnego routera kont w self-hostingu.
- Wybierz mcp-telegram/mcp-telegram, gdy dwa lub trzy konta mogą pozostać wyraźnie nazwanymi lokalnymi wpisami serwera.
- Wybierz DmitryKhali, gdy dwa lub trzy lokalne konta mogą pozostać osobnymi wpisami MCP, a priorytetem jest jawne potwierdzanie wysyłki.
- Wybierz dataz.md, gdy kilka hostowanych profili musi pozostać tylko do odczytu.
Jeśli prowadzisz tylko jedno konto, lepszym punktem wyjścia jest szersze porównanie najlepszych MCP dla Telegrama. Jeśli nad kontami pracuje też kilka osób, przeczytaj, jak zarządzać wieloma kontami Telegram w firmie, i porównaj najlepsze narzędzia CRM dla Telegrama, zanim uznasz MCP za całe rozwiązanie.
Źródła i uwagi dotyczące weryfikacji
Ten przewodnik opiera się na publicznym centrum MCP Entergram, cenniku, przeglądzie bezpieczeństwa, stronie MCP TeleBoost, cenniku TeleBoost, dokumentacji dataz.md oraz aktualnej dokumentacji wielu kont dla tolboy/telegram-mcp-tdlib, chigwell/telegram-mcp, mcp-telegram/mcp-telegram i DmitryKhali/telegram-mcp. Przed wdrożeniem sprawdź aktualne limity planów i działanie repozytoriów.
Chcesz usprawnić pracę na Telegramie?
Nie trać kolejnego leada. Nie gub kolejnej wiadomości.
Zacznij z Entergram